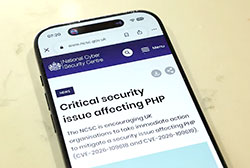
ইন্টারনেটের একটি বড় অংশে ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপির গুরুতর নিরাপত্তা ত্রুটি সারাতে জরুরি পদক্ষেপ নিয়েছে বিভিন্ন দেশের সরকার ও শীর্ষস্থানীয় প্রযুক্তি প্রতিষ্ঠান। ক্লাউড সেবাদাতা সংস্থাগুলো জানিয়েছে, ত্রুটির বিষয়টি প্রকাশ্যে আসার পর থেকেই বিশ্ব জুড়ে হ্যাকিংয়ের চেষ্টা আশঙ্কাজনকভাবে বেড়েছে।
এর আগে বুধবার (২১ অক্টোবর) সতর্কতামূলক পদক্ষেপ হিসেবে ইওরোপসহ বিভিন্ন অঞ্চলের সরকার ও প্রতিষ্ঠান অনেক ওয়েবসাইট সাময়িকভাবে বন্ধ করে দেয়। টোকিও থেকে হেলসিঙ্কি পর্যন্ত ব্যাংকিং, এয়ার, রেল, ট্যাক্স ও সরকারি সার্ভিসে বড় ধাক্কা লাগে। কয়েক দশক ধরে ইন্টারনেটকে সচল রাখা এ প্রযুক্তির জন্য ঘটনাটিকে একটি বড় পরীক্ষা হিসেবে দেখা হচ্ছে।
বৃহস্পতিবার জার্মানিতে এক অনুষ্ঠানে মাইক্রোসফটের সিইও সত্য নাদেলা বলেন, ‘দীর্ঘ সময়ের মধ্যে এমন ঘটনা আর দেখিনি।’ সিস্টেমের জটিলতার কথা উল্লেখ করে তিনি বলেন, সফটওয়্যার নিরাপদ রাখার গুরুত্ব এই ঘটনা আরও স্পষ্ট করেছে। পাশাপাশি সংকটকালীন আইটি ও নিরাপত্তা কর্মীদের রাতজাগা প্রচেষ্টার প্রশংসাও করেন তিনি।
এইচটিএমএল ও পাইথনের মতো প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপির কয়েকটি ত্রুটি সারাতে বুধবার নতুন এডিশন প্রকাশ করেছেন এর ডেভেলপাররা। কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে শনাক্ত হওয়া এই পুরনো ত্রুটিগুলো দ্রুত হালনাগাদ করার আহ্বান জানিয়েছেন তারা।
বেলজিয়ামের প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স জানান, সমাধান আসার আগেই ত্রুটির তথ্য ফাস হয়ে যাওয়ায় হামলার ঘটনা বাড়ছে। তিনি বলেন, ‘এআই ব্যবহার করে এসব ত্রুটির সুযোগ নিতে পারে এমন হামলাকারীদের সঙ্গে পাল্লা দিয়ে প্রতিষ্ঠানগুলো সফটওয়্যার হালনাগাদ করছে। মূল প্রতিযোগিতাটা এ নিয়েই।’
ক্লাউডফ্লেয়ার ও এমাজনের তথ্য অনুযায়ী, ত্রুটিটি কাজে লাগিয়ে হ্যাকিংয়ের চেষ্টা লাখ লাখে পৌছেছে। এক্সে ক্লাউডফ্লেয়ারের সিইও ম্যাথিউ পৃন্স বলেন, ‘বিষয়টি প্রকাশ্যে জানানোর আগের ১০ ঘণ্টায় আমাদের নেটওয়ার্কে ত্রুটিটি কাজে লাগানোর হাজারো চেষ্টা শনাক্ত করেছি।’
বিশ্ব জুড়ে সরকারি-বেসরকারি ওয়েবসাইটের কার্যক্রম স্থগিত
জাপানের পানীয় প্রস্তুতকারক কম্পানি আসাহি গ্রুপ হোল্ডিংস ও ইন্সুরেন্স প্রতিষ্ঠান টোকিও মেরিন হোল্ডিংস সাময়িকভাবে ওয়েবসাইট স্থগিত রেখে নিরাপত্তার ঝুকি পর্যালোচনা করছে। দেশটির অর্থ মন্ত্রণালয়, আবহাওয়া অধিদপ্তর ও জাতীয় রাজস্ব সংস্থাও অনলাইন সার্ভিস আংশিক বা পুরোপুরি বন্ধ রাখে।
সাইবার নিরাপত্তা প্রতিষ্ঠান ট্রেন্ডএআই জানায়, চলতি বছরের প্রথম নয় মাসেই জাপানে গত বছরের মোট সংখ্যার চেয়ে বেশি সাইবার হামলার ঘটনা ঘটেছে।
একইভাবে ফ্রেঞ্চ টেলিকম গ্রুপ অরেঞ্জ বেশ কয়েকটি সহযোগী প্রতিষ্ঠানের পিএইচপি-ভিত্তিক সাইটের ব্যবহার স্থগিত করেছে। চায়নার টেনসেন্ট ক্লাউড ব্যবহারকারীদের দ্রুত হালনাগাদের আহ্বান জানালেও সাইট বন্ধের নির্দেশ দেয়নি। ফিনল্যান্ডের সরকারি আইটি সংস্থা ভালটোরি রাতভর সিকিউরিটি প্যাচ ইনস্টল করে ধীরে ধীরে সার্ভিস সচল করছে।
কিছু ত্রুটি সারাতে কয়েক সপ্তাহ লাগতে পারে
পিএইচপির এই দুর্বলতাকে কেন্দ্র করে বৃহস্পতিবার এশিয়ার কয়েকটি দেশের সরকার সাইবার পরীক্ষার নির্দেশ দিয়েছে। চায়নার শিল্প মন্ত্রণালয় দ্রুত পিএইচপির নিরাপদ সংস্করণে যাওয়া ও পাসওয়ার্ড পরিবর্তনের তাগিদ দিয়েছে। সাউথ কোরিয়াও বেসরকারি খাতের সাইবার সতর্কতার মাত্রা বাড়িয়েছে।
জার্মান ডিজিটাল শিল্প সমিতি বিটকম-এর নিরাপত্তা প্রধান ফেলিক্স কুলেনকাম্প জানান, বড় বড় প্রতিষ্ঠান আপডেট সম্পন্ন করলেও জটিল আইটি সিস্টেম ও ছোট প্রতিষ্ঠানের ক্ষেত্রে সময় বেশি লাগবে। তিনি বলেন, ‘তারা হয়তো পিএইচপি ব্যবহার করে ওয়েবসাইট চালায়, কিন্তু সেটির নিয়মিত তদারকি করে না। কোনো ওয়েবসাইট যদি পিএইচপির এমন কোনো পুরনো সংস্করণে চলে যার কোনো নিরাপত্তা আপডেট আর আসে না, তবে পুরো সিস্টেমটিই নতুন করে আপডেট করতে হবে।’
চায়নার শিল্প মন্ত্রণালয় বিভিন্ন প্রতিষ্ঠান ও সাধারণ ব্যবহারকারীদের নিজ নিজ সিস্টেম পরীক্ষা এবং পিএইচপির সর্বশেষ নিরাপদ সংস্করণে হালনাগাদ করার আহ্বান জানিয়েছে। পাশাপাশি সাইবার নিরাপত্তা পর্যবেক্ষণ জোরদার এবং প্রয়োজনে একাউন্ট, পাসওয়ার্ড ও ‘কি’ পরিবর্তনের পরামর্শ দিয়েছে।
হ্যাকিং হামলার ঝুকি বাড়ার আশঙ্কায় সাউথ কোরিয়াও তাদের বেসরকারি খাতের জন্য সাইবার সতর্কতার মাত্রা বাড়িয়েছে এবং জরুরি প্রতিরোধমূলক ব্যবস্থা সক্রিয় করেছে। তথ্যসূত্র : রয়টার্স




 বয়স মাত্র দুই বছর, তবলার বোলেই বাজিমাত
 ভারপ্রাপ্ত পররাষ্ট্র মন্ত্রীর দায়িত্ব পেলেন হুমায়ুন কবির
 দুই বাংলাদেশির মৃত্যুদণ্ড কার্যকর: কনস্যুলেটের দুর্বলতা খতিয়ে দেখতে সংসদীয় কমিটির নির্দেশ
 মাত্র ৩ কোটি রুপির সিনেমার আয় ১১৩ কোটি, পেছনে ফেলল ‘কেজিএফ’ ও ‘কান্তারা’কে
 ইরানে নারীদের অস্ত্র প্রশিক্ষণ ও সামরিক প্রস্তুতি বাড়াচ্ছে সরকার
 গোপালগঞ্জে পুলিশের গাড়িতে হামলা-ভাঙচুর, ১০০ জনের বিরুদ্ধে মামলা; গ্রেপ্তার সাত
 তিতাস ও হোমনায় দুই উপজেলা স্বাস্থ্য কমপ্লেক্স পরিদর্শন করলেন কুমিল্লার সিভিল সার্জন
 ই-ম্যানেজারের ১০ বছর পূর্তিতে ইউনিকর্ন গ্রুপের শুভেচ্ছা
 পাওনা টাকা ফেরত চাওয়ায় ব্যবসায়ীকে হাতুড়িপেটা
 নীলফামারীতে যুবদের নিয়ে ‘সমতায় তারুণ্য প্রজেক্ট’ এর উদ্যোগে অ্যাডভোকেসি সভা